随着智能网联汽车的飞速发展,车联网技术已成为汽车产业变革的核心驱动力。万物互联带来的不仅是便利,还有严峻的网络安全挑战。从远程控制劫持到数据隐私泄露,车联网安全事件频发,使得网络安全法规标准成为行业关注的焦点。本文将系统梳理车联网网络安全的主要法规与标准,并探讨软件测试服务在其中的关键作用,助您一文掌握合规要点。
一、车联网网络安全法规标准全景
车联网网络安全涉及车辆、路侧设备、云平台、移动终端等多个环节,相关法规标准体系日趋完善。目前我国已形成以《网络安全法》《数据安全法》《个人信息保护法》为基础,以工信部、市场监管总局等部门规章为支撑,以技术标准为落地的多层次体系。
1. 国家法律法规
- 《网络安全法》:作为网络安全领域的基本法,明确了网络运营者的安全义务,包括制定内部安全管理制度、采取技术措施防范攻击、留存网络日志等。车联网企业作为网络运营者,必须严格遵守。
- 《数据安全法》:确立了数据分类分级保护制度,对重要数据出境进行安全评估。车联网产生的道路环境数据、车辆运行数据、用户个人信息等需依法管理。
- 《个人信息保护法》:严格规范个人信息的收集、存储、使用、传输等环节。车内摄像头、麦克风、位置轨迹等均可能涉及个人信息,需取得用户同意并保障其权利。
- 《汽车数据安全管理若干规定(试行)》:专门针对汽车数据,明确了车内处理、默认不收集、精度范围适用等原则,并规定了重要数据目录和出境安全评估要求。
2. 部门规章与规范性文件
- 工信部《关于加强车联网网络安全和数据安全工作的通知》:要求车企、平台运营者落实安全主体责任,开展安全设计、测试、监测和应急响应。
- 工信部《车联网网络安全标准体系建设指南》:提出了到2025年的标准体系框架,涵盖终端、边缘、平台、通信、数据、应用等方向。
- 《智能网联汽车道路测试与示范应用管理规范》:要求测试主体具备网络安全保障能力,并提交相关测试报告。
3. 技术标准
- ISO/SAE 21434:道路车辆网络安全工程国际标准,规定了车辆全生命周期的网络安全流程,包括概念、开发、生产、运维、报废等阶段。
- UN R155:联合国法规,要求车辆制造商建立网络安全管理体系(CSMS),并通过车型认证。
- UN R156:针对软件更新管理体系(SUMS),确保更新过程的安全可靠。
- GB/T 40855-2021:电动汽车远程服务与管理系统信息安全技术要求,规定了远程服务平台和车辆终端的安全功能。
- GB/T 40856-2021:电动汽车充电系统信息安全技术要求。
- GB/T 40857-202X:汽车网关信息安全技术要求(已发布征求意见稿)。
二、法规标准的核心要求解析
综合上述法规标准,车联网网络安全的核心要求可归纳为以下几点:
- 建立网络安全管理体系(CSMS):依据UN R155和ISO/SAE 21434,企业需建立覆盖全生命周期的安全管理流程,包括风险评估、安全设计、验证确认、监控响应等。
- 数据分类分级与跨境合规:按照《数据安全法》和汽车数据规定,识别重要数据和个人信息,实施分类分级保护,跨境传输需通过安全评估。
- 漏洞管理与应急响应:工信部通知明确要求建立漏洞发现、报告、修复机制,并制定网络安全应急预案。
- 供应链安全:对供应商进行网络安全评估,确保零部件和软件符合要求。
- 用户知情同意:收集个人信息需获得明示同意,并提供便捷的撤回方式。
三、软件测试服务:合规落地的关键支撑
面对复杂的法规标准,单纯的文档合规远远不够,必须通过扎实的软件测试来验证安全措施的有效性。软件测试服务在车联网网络安全合规中扮演着多重角色:
1. 安全设计验证
在概念和设计阶段,通过威胁分析与风险评估(TARA)测试,验证安全控制措施的充分性。测试团队可以模拟攻击者视角,识别潜在的安全漏洞,确保设计满足ISO/SAE 21434要求。
2. 漏洞扫描与渗透测试
针对车载终端、T-Box、车机系统、移动APP、云平台等,进行全面的漏洞扫描和渗透测试。例如:
- 测试车载以太网、CAN总线等通信接口的抗攻击能力;
- 测试远程控制指令的鉴权与加密强度;
- 测试OTA升级包的数字签名和完整性保护;
- 测试用户数据的存储与传输加密。
3. 合规性测试
依据GB/T 40855、GB/T 40856等标准,开展逐项合规测试。例如,测试远程服务平台的用户认证、访问控制、安全审计功能是否达标;测试充电系统的通信安全、数据保护是否符合要求。
4. 供应链安全测试
对供应商提供的软件组件、开源库进行安全测试,发现已知漏洞和许可证风险,确保整个供应链的网络安全。
5. 渗透测试与红蓝对抗
通过红蓝对抗演练,模拟真实攻击场景,检验企业的检测、响应和恢复能力,同时满足应急响应要求。
6. 提供合规证据
测试报告是向监管机构证明合规性的重要材料。在车型认证、道路测试申请等环节,权威的第三方测试报告能够显著提升通过效率。
四、如何选择车联网软件测试服务
选择专业的软测服务商时,应关注以下能力:
- 资质与经验:具备CNAS、CMA等资质,拥有车联网安全测试案例。
- 标准覆盖:熟悉ISO/SAE 21434、UN R155、GB/T 40855等主流标准。
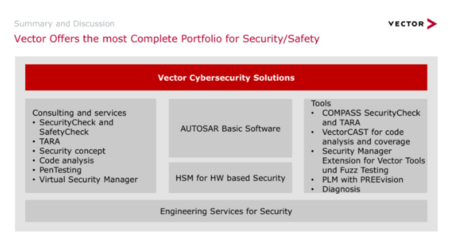
- 技术工具:掌握CANoe、Vector、硬件在环(HIL)、协议模糊测试等工具链。
- 全生命周期服务:能从设计、开发到运维提供持续测试支持。
五、与展望
车联网网络安全法规标准正在快速迭代,企业必须将合规要求融入研发流程,而非事后补救。软件测试服务是连接法规要求与产品安全的桥梁,通过系统化的安全测试,不仅能满足监管要求,更能真正提升产品的抗攻击能力。
随着L3级以上自动驾驶的商用,网络安全将演变为功能安全的一部分,测试服务也将向自动化、智能化、持续化方向发展。建议车企与专业测试机构深度合作,共建车联网安全生态,迎接智能出行时代的挑战。
掌握法规标准只是起点,落地执行才是关键——让专业的软件测试为您的车联网安全保驾护航。